Sfaturi de călătorie
Țeapa Booking pe WhatsApp: mesajul care îți golește cardul
Publicat:
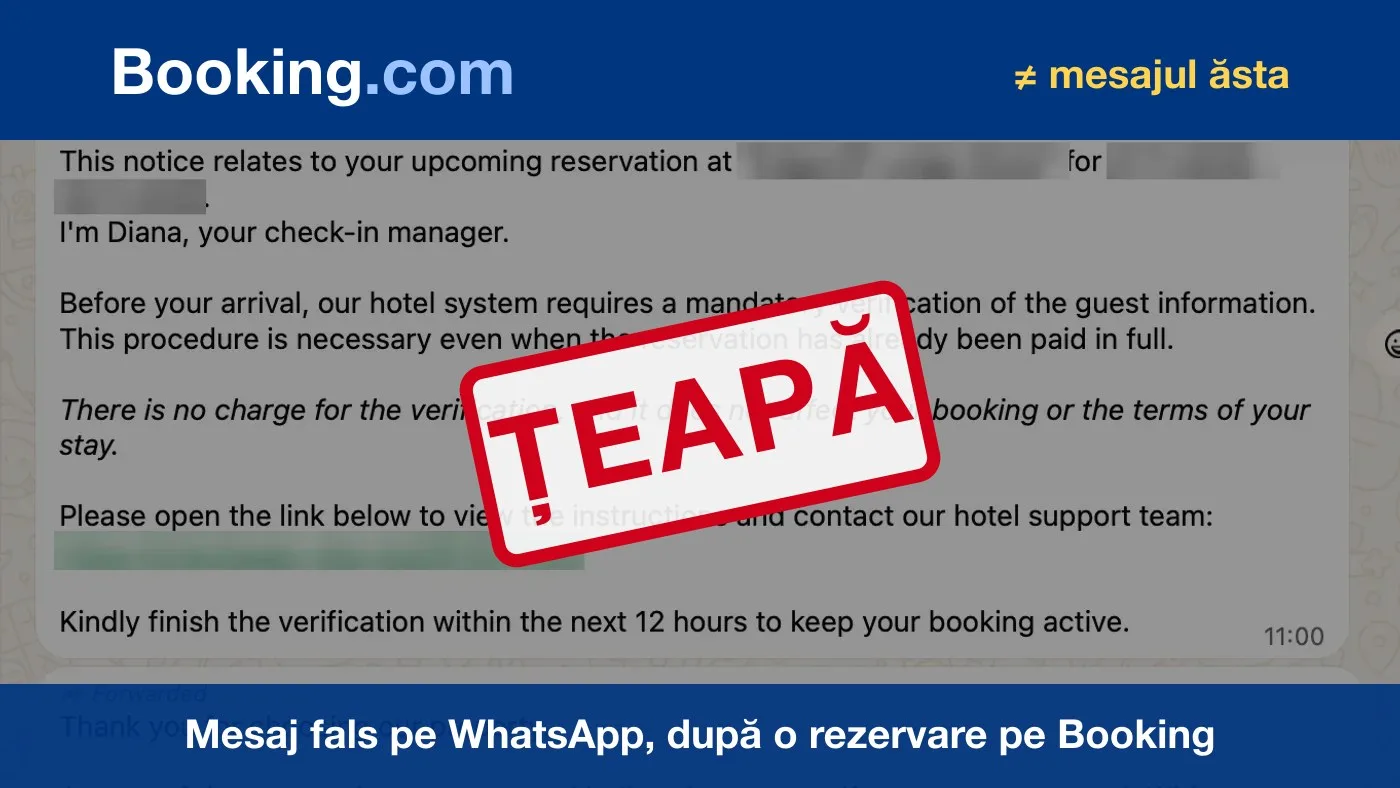
Am rezervat o cazare pe Booking pentru sfârșitul lui noiembrie. După un timp, pe WhatsApp au venit două mesaje la rând, de la o „Diana, check-in manager”. Aveau numele de pe rezervare, numele motelului și datele exacte ale sejurului. Ne cereau să ne verificăm cardul în următoarele 12 ore, altfel rezervarea nu mai e garantată.
N-am dat click. Dar înțelegem perfect de ce alții dau, pentru că tot ce scria acolo despre rezervare era adevărat.
Asta e acum cea mai răspândită țeapă legată de Booking, iar mai jos e tot ce am aflat despre ea: cum arată, de unde au hoții datele tale și ce faci ca să nu rămâi fără bani.
Cum arată mesajul
Așa arată cele două mesaje primite de noi. Am acoperit numele, hotelul, datele și linkul, restul e exact cum a venit.
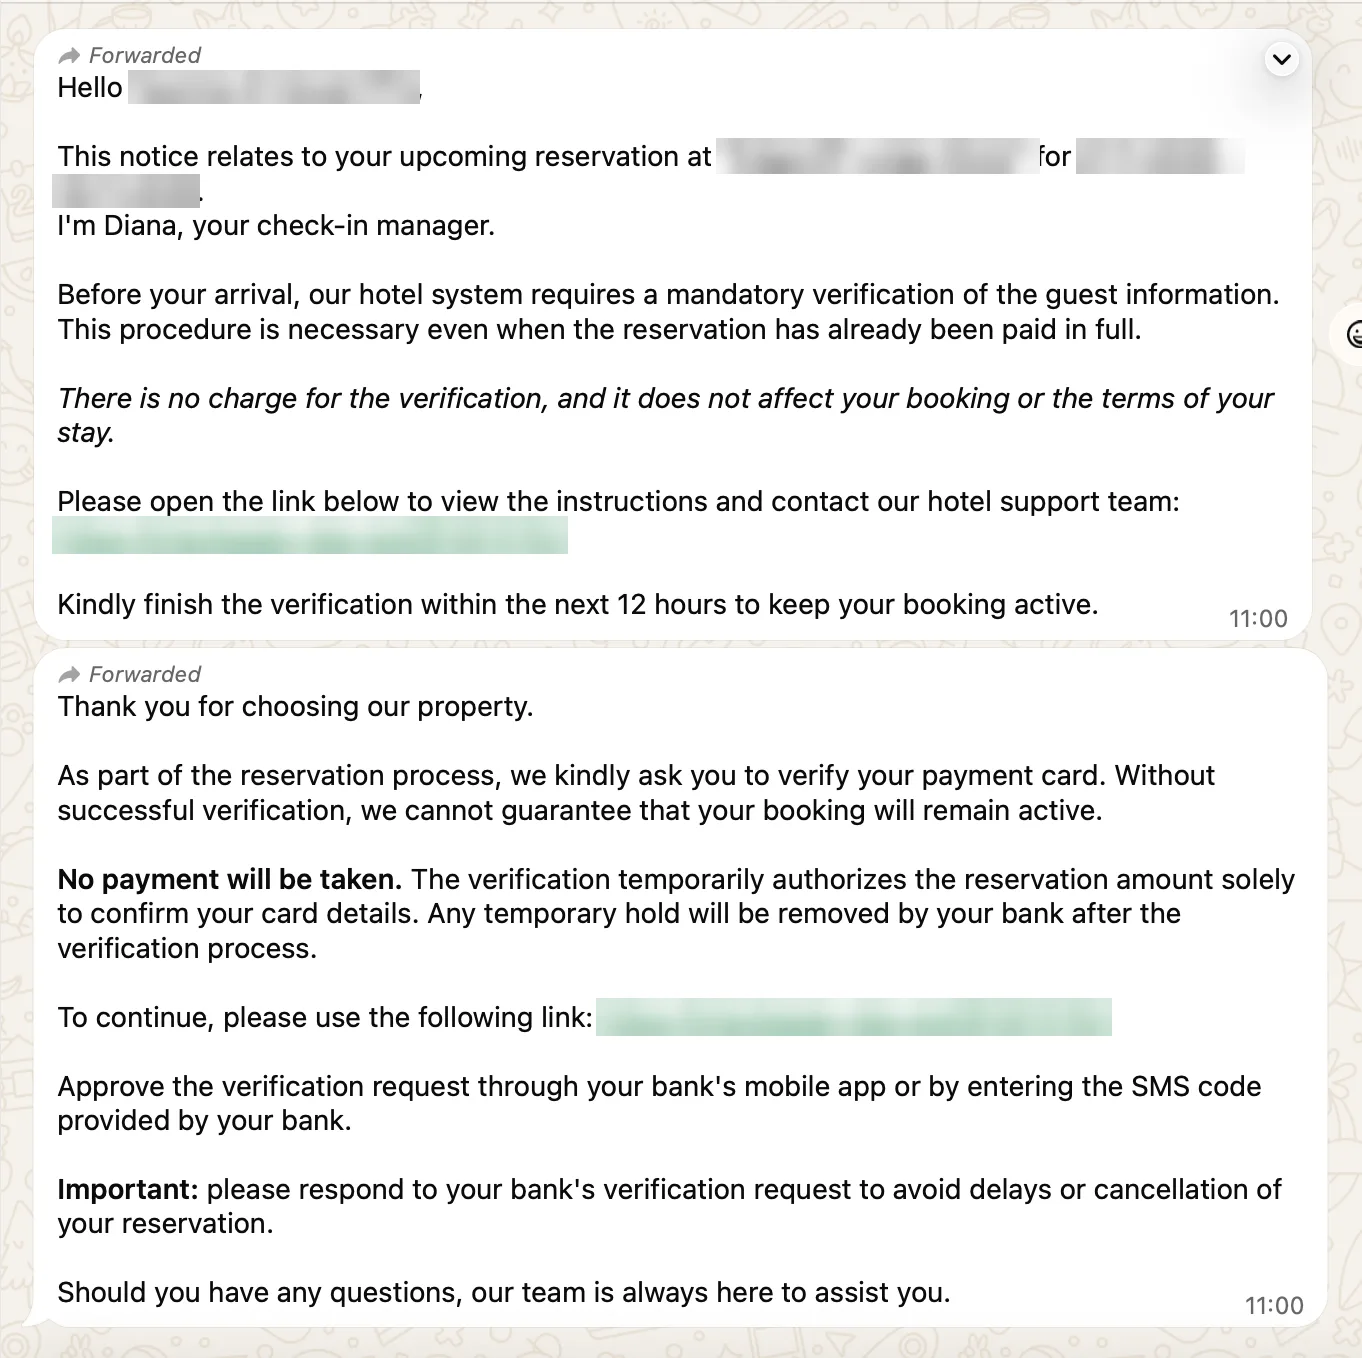
Primul mesaj spune că sistemul hotelului cere o „verificare obligatorie” a datelor oaspetelui, chiar dacă rezervarea e plătită integral. Verificarea ar fi gratuită: deschizi linkul și termini în 12 ore, ca să-ți rămână rezervarea activă.
Al doilea vine imediat după și cere direct verificarea cardului de plată. Spune că nu se ia nicio plată, doar se „autorizează temporar” suma rezervării, apoi îți cere să aprobi cererea în aplicația băncii sau să introduci codul primit prin SMS.
Citit cu atenție, mesajul se contrazice singur. „Nu se ia nicio plată” și „se autorizează suma rezervării” nu pot fi adevărate amândouă. Iar ce aprobi tu în aplicația băncii nu e o verificare. E o plată.
De unde au hoții datele rezervării tale
Partea care sperie e că mesajul nu ghicește nimic. Are numele tău, hotelul, datele și numărul de telefon pe care l-ai dat la rezervare.
Pe 13 aprilie 2026, Booking a confirmat pentru TechCrunch că persoane neautorizate au avut acces la date din rezervări: nume, adrese de email, adrese, numere de telefon și ce le-au trimis clienții hotelurilor. Compania spune că datele financiare nu au fost atinse, a schimbat PIN-ul rezervărilor afectate și a anunțat clienții. Câți oameni au fost afectați nu a spus.
Drumul pe care ajung datele la hoți trece de obicei prin hotel, nu prin tine. Angajații de la recepție primesc emailuri care par de la Booking sau de la un client și ajung pe pagini false care le instalează pe calculator programe care fură parole. Cu parola contului de hotel, hoții văd toate rezervările, cu tot cu telefoanele oaspeților. Malwarebytes descrie exact mecanismul ăsta.
Nu e o problemă din altă țară. Bitdefender a găsit cel puțin șase campanii active, în peste zece țări, printre care și România, cu mesaje scrise inclusiv în română. Unele domenii folosite de hoți aveau aceeași greșeală de tipar, „registation” în loc de „registration”, lucru care spune mult despre cât de în serie se lucrează.
Semnele care dau țeapa de gol
Niciun semn luat separat nu e o dovadă. Împreună, sunt aproape întotdeauna țeapă.
Mesajul vine pe WhatsApp, de la un număr pe care nu l-ai salvat. Hotelurile reale îți scriu prin aplicația Booking sau pe email, și foarte rar îți cer ceva legat de plată pe WhatsApp.
Te grăbește cu 12 ore, 24 de ore, „altfel se anulează”. Urgența e pusă acolo ca să nu apuci să suni pe cineva.
Linkul nu duce la booking.com. În cazul nostru era un domeniu cu terminația .rest, fără nicio legătură cu Booking sau cu hotelul. Hoții aleg nume care sună a „check”, „stay”, „verify” sau „booking”, dar adresa reală nu e niciodată booking.com.
Îți cere „verificarea cardului”, deși așa ceva nu există pentru o rezervare deja făcută. Garanția se cere o singură dată, la rezervare, în pagina Booking.
Îți cere să aprobi ceva în aplicația băncii. Ăsta e momentul în care se pierd banii. O notificare de la bancă pe care n-ai provocat-o tu, printr-o plată făcută de tine, nu se aprobă niciodată.
Spune că rezervarea e plătită, dar tot vrea cardul. Dacă ai plătit deja, hotelul nu mai are ce verifica.
Ce faci când primești un astfel de mesaj
Nu deschizi linkul, nici măcar „ca să vezi”. Unele pagini false sunt făcute atât de bine încât nu mai vezi diferența.
Deschizi tu aplicația Booking, nu linkul din mesaj, și te uiți la rezervare. Dacă scrie că e confirmată, e confirmată. Dacă hotelul chiar are nevoie de ceva, apare acolo, în pagina rezervării.
Suni la hotel, la numărul de pe Google Maps sau de pe site-ul lor oficial, nu la cel din mesaj.
Apoi blochezi și raportezi numărul în WhatsApp, iar mesajul îl trimiți la Booking, din aplicație, la Contactează serviciul clienți. Asta ajută și hotelul, care de multe ori nu știe că i-a fost spart contul.
Cum îți faci rezervările mai greu de furat
Nu poți împiedica furtul datelor din contul unui hotel. Poți face însă ca datele furate să nu valoreze mare lucru.
Plătește doar în pagina Booking sau la recepție. Orice plată care ți se cere în altă parte, printr-un link primit pe email, SMS sau WhatsApp, e suspectă din start. Booking scrie negru pe alb în paginile de siguranță că nu îți cere niciodată datele cardului pe email, la telefon, prin SMS sau pe WhatsApp. Aceleași reguli despre comisioane și plata la fața locului sunt explicate în Booking, Airbnb sau direct la hotel.
Rezervă cu un card separat de banii tăi principali. Un card virtual, pe care pui doar cât trebuie pentru garanție și pe care îl îngheți din aplicație în două secunde, limitează paguba dacă ajung datele lui unde nu trebuie. Revolut îți dă un card virtual imediat după ce îți faci contul, deci îl poți face chiar în seara în care rezervi. Restul regulilor despre carduri, cum ar fi de ce ții două carduri separat, sunt în plata cu cardul în străinătate.
Pune autentificare în doi pași pe contul Booking, cum recomandă chiar Booking. Dacă îți fură cineva parola, nu intră în cont fără codul de pe telefonul tău.
Citește fiecare notificare de la bancă înainte s-o aprobi. Uită-te la sumă și la numele comerciantului. Dacă nu e o plată pe care tocmai ai făcut-o tu, respingi.
Când rezervi, intră pe Booking din aplicația instalată sau dintr-un link pe care îl știi sigur, nu dintr-un email sau dintr-o reclamă care promite reduceri neobișnuite.
Dacă ai dat deja datele cardului
Nu pierzi timpul cu rușinea. Oamenii care au căzut în țeapa asta nu sunt naivi, au primit un mesaj cu datele lor reale, de la cineva care pare să lucreze la hotel.
- Blochezi cardul din aplicația băncii, imediat.
- Suni la bancă și le spui că ai fost victima unei fraude. Contești orice tranzacție pe care n-o recunoști. Unele plăți se mai pot opri în primele ore, dar recuperarea e grea dacă ai aprobat tu plata în aplicație, deci spune-le exact ce s-a întâmplat.
- Schimbi parola contului Booking și pornești autentificarea în doi pași.
- Raportezi la Booking, din aplicație, la Contactează serviciul clienți. Spune clar că e vorba de o fraudă, ca să ajungă la echipa lor de securitate.
- Faci plângere la Poliție. Fără plângere, banca are mai puține argumente să-ți dea banii înapoi.
- Anunți DNSC la numărul gratuit 1911 sau pe site-ul dnsc.ro, unde ai formularul de raportare. Raportarea nu îți aduce banii înapoi, dar îi ajută să închidă domeniile folosite de hoți.
Țeapa pe WhatsApp nu e singurul lucru care îți poate strica o vacanță. Un portofel pierdut sau un pașaport furat se rezolvă mai ușor când știi dinainte la cine suni, așa că ți-am adunat pașii în ce faci când ți se fură actele în străinătate.
Celelalte țepe legate de cazare
Mesajul pe WhatsApp e cea mai comună țeapă acum, dar nu e singura.
Prima e anunțul fals: o vilă cu piscină la un preț prea bun, iar „proprietarul” îți cere să plătești prin transfer bancar, în afara platformei, ca să „evite comisionul”. Odată plătit, anunțul dispare. Pe Booking și pe Airbnb ești protejat doar cât timp plătești prin ele.
A doua vine pe email, de la un „Booking” fals: un mesaj care pare oficial anunță o problemă cu plata și te trimite să reintroduci cardul. Linkul duce pe o pagină falsă. Te uiți la adresa expeditorului și, mai sigur, deschizi tu aplicația.
A treia e anunțul copiat, cu pozele unui hotel real puse pe o pagină falsă, preț mai mic și plată directă. Verifici hotelul pe Google Maps și scrii pe numărul de acolo.
Țepele de pe stradă sunt alt subiect: taximetriști, „templul e închis azi”, schimburi valutare dubioase. Pe cele din Asia le-am adunat în țepele din Bangkok, iar cele care te costă fără să fie țepe propriu-zise sunt în taxele ascunse dintr-o vacanță.
Reține o singură frază. Booking nu îți cere niciodată cardul pe WhatsApp. Orice mesaj care o face e țeapă, oricât de bine ar ști hotelul, datele și numele tău.
Întrebări frecvente
De unde au hoții numele meu, hotelul și datele rezervării?
În cele mai multe cazuri, din contul hotelului pe Booking, nu din contul tău. Hoții infectează calculatoarele unor recepții cu programe care fură parolele și văd apoi rezervările clienților. În aprilie 2026, Booking a confirmat că persoane neautorizate au avut acces la nume, adrese de email, numere de telefon și detalii de rezervare. Datele financiare nu au fost atinse, potrivit companiei.
Booking îmi poate cere vreodată să-mi verific cardul pe WhatsApp?
Nu. Booking spune explicit că nu cere niciodată datele cardului pe email, la telefon, prin SMS sau pe WhatsApp. Orice mesaj de felul ăsta e fals, oricât de corecte ar fi detaliile rezervării din el.
Mesajul spune că nu se ia nicio plată. Atunci ce risc?
Riști exact plata. Pagina din link îți cere datele cardului, iar codul primit prin SMS sau cererea din aplicația băncii, pe care mesajul te roagă să le aprobi, confirmă o tranzacție reală spre contul hoților. Pentru bancă, o plată aprobată de tine arată ca o plată autorizată.
Am dat click și mi-am introdus cardul. Ce fac acum?
Blochezi cardul imediat din aplicația băncii și suni la bancă, ca să contești orice tranzacție. Apoi schimbi parola contului Booking, raportezi mesajul la Booking, faci plângere la Poliție și anunți DNSC la 1911. Viteza contează, fiindcă unele plăți se mai pot opri în primele ore.
Și mesajele din chatul aplicației Booking pot fi false?
Da, fiindcă hoții intră chiar în contul hotelului și scriu din el. Regula e aceeași oriunde apare mesajul. Dacă cineva îți cere să plătești sau să-ți verifici cardul printr-un link din afara paginii de rezervare, nu o faci.